Prema holandskom Zakonu o kibernetičkoj sigurnosti ( Cyberbeveiligingswet , Cbw), organizacija koja potpada pod Zakon mora prijaviti značajan incident Nacionalnom centru za kibernetičku sigurnost (NCSC) u roku od 24 sata, provesti daljnje mjere u roku od 72 sata i podnijeti konačni izvještaj u roku od mjesec dana. Glavni izuzetak je finansijski sektor: banke i osiguravatelji prijavljuju veće IKT incidente u okviru DORA-e De Nederlandsche Bank ili AFM-u.
Cbw je stupio na snagu 15. augusta 2026. godine. Njime se implementira EU NIS2 direktiva i zamijenio je Zakon o sigurnosti mreža i informacionih sistema ( Wet beveiliging netwerk- en informatiesystemen , Wbni). Naš širi vodič o NIS2 i holandskom Zakonu o kibernetičkoj sigurnosti pokriva dužnost pažnje; ovaj članak se bavi dužnošću izvještavanja.
Sadržaj
Koje organizacije moraju prijaviti incidente?
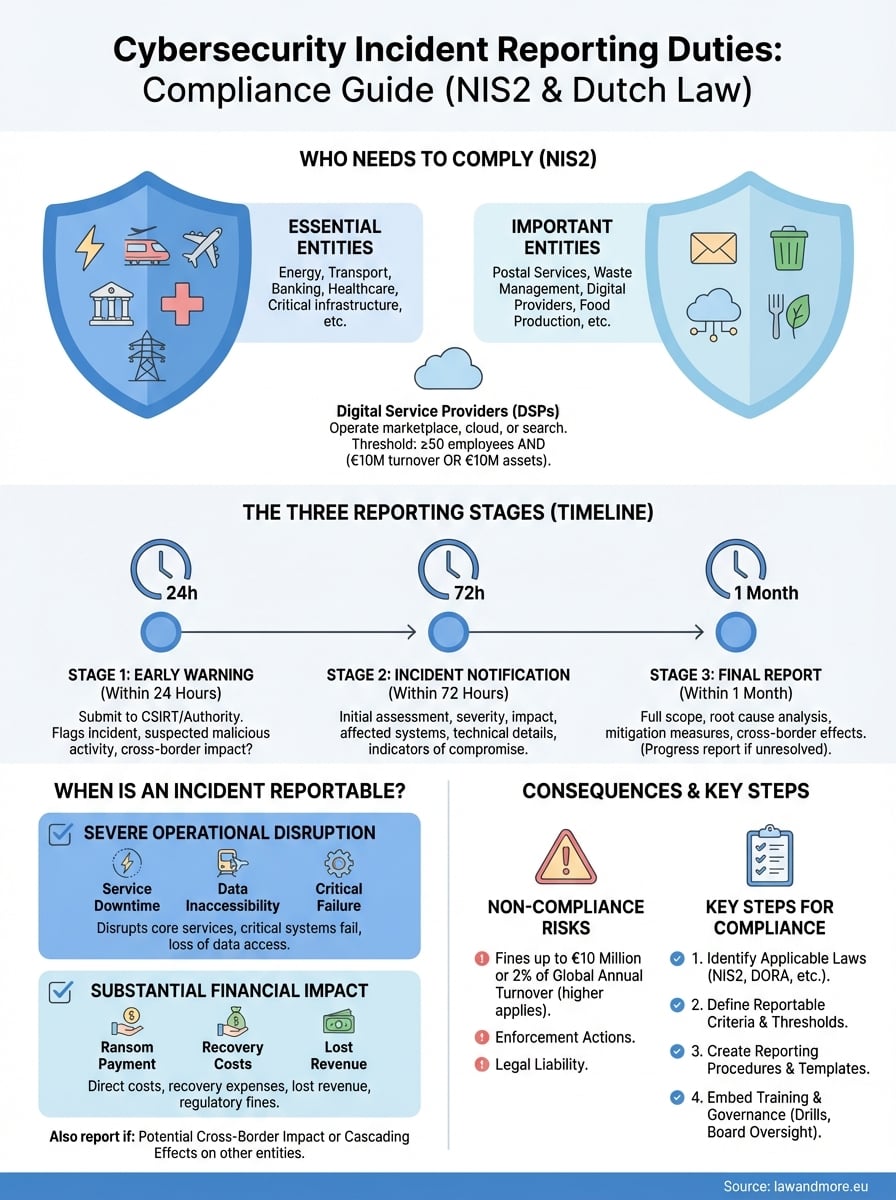
Obaveza izvještavanja odnosi se na bitne i važne subjekte u osamnaest sektora. Veličina obično odlučuje da li ste unutra ili van: velike i srednje organizacije u navedenom sektoru su obuhvaćene, dok manje obično nisu.
Osnovni sektori uključuju energetiku, transport, bankarstvo, zdravstvo, pitku vodu, digitalnu infrastrukturu, upravljanje IKT uslugama i javnu upravu. Važni sektori uključuju poštanske usluge, upravljanje otpadom, hemikalije, hranu, proizvodnju medicinskih uređaja, računara i vozila, te digitalne pružatelje usluga kao što su online tržišta i pretraživači.

Neki pružatelji usluga podliježu Zakonu bez obzira na veličinu, kao što su pružatelji DNS usluga, registri domena najvišeg nivoa, pružatelji usluga povjerenja i pružatelji javnih elektroničkih komunikacijskih mreža. To da li ste bitni ili važni ne mijenja rokove za izvještavanje. Mijenja intenzitet nadzora i maksimalnu kaznu.
Da li je potrebno da se registrujete prije nego što možete prijaviti?
Da. Svaka organizacija pod Cbw-om mora se registrovati u nacionalnom registru subjekata koji vodi NCSC, sa svojim sektorom, kontakt podacima za incidente i svojim internet domenima.
Registar je način na koji NCSC, sektorski CSIRT i supervizor znaju ko ste, a izvještavanje putem NCSC portala pretpostavlja da ste u njemu. Promjene registrovanih podataka moraju se proslijediti dalje. Zakon također stavlja odgovornost na nivo odbora: upravljačko tijelo odobrava mjere upravljanja rizicima, odgovorno je za usklađenost i mora proći obuku o sajber sigurnosti. Za krivičnopravnu stranu sajber sigurnosti, pogledajte našu napomenu o Zakonu o sajber kriminalu III i naš pregled okvira usklađenosti s kojima se holandsko preduzeće mora suočiti.
Kada je incident dovoljno značajan da se prijavi?
Incident je značajan kada uzrokuje, ili može uzrokovati, ozbiljan poremećaj vaših usluga ili finansijski gubitak, ili značajnu materijalnu ili nematerijalnu štetu drugima. Vrijeme počinje teći kada postanete svjesni toga, a ne kada je vaša istraga završena.

Sam Cbw koristi otvoreni standard; sektorski ministarski propisi postavljaju detaljnije pragove. Relevantni faktori su koliko dugo je usluga bila nedostupna i za koliko korisnika, da li je podacima pristupljeno ili su izmijenjeni, da li efekti dopiru do drugih država članica EU i da li su usluge drugim bitnim ili važnim subjektima poremećene. Pružatelj usluga u oblaku čiji prekid poremeti bolnicu izvještava na osnovu tog prekida, a ne samo o vlastitom gubitku.
Zapišite svoj vlastiti prag prije nego što se bilo šta dogodi. Kratak interni standard klasifikacije, koji se dosljedno primjenjuje, pomaže vašem timu da odluči u roku od nekoliko sati i naknadno pokazuje nadređenom zašto je incident prijavljen ili nije.
Koji izvještaji trebaju biti dostavljeni i kada?
Dužnost ima tri faze: rano upozorenje u roku od 24 sata, obavještenje o incidentu u roku od 72 sata i konačni izvještaj u roku od mjesec dana od obavještenja. Svaka faza zahtijeva više detalja od prethodne.
- Rano upozorenje (24 sata): da li se sumnja da je incident uzrokovan nezakonitim ili zlonamjernim radnjama i da li može imati prekogranične posljedice.
- Obavještenje o incidentu (72 sata): ažuriranje s početnom procjenom ozbiljnosti i utjecaja i, gdje je dostupno, pokazateljima kompromitiranja.
- Završni izvještaj (mjesec dana): detaljan opis, uzrok, poduzete mjere i svaki prekogranični utjecaj. Ako incident još uvijek traje, prvo podnosite izvještaj o napretku, a konačni izvještaj u roku od mjesec dana nakon rješavanja incidenta.

Pružaoci usluga povjerenja moraju podnijeti obavještenje o incidentu u roku od 24 sata umjesto 72. U slučaju značajnog incidenta koji utiče na primaoce vaše usluge, morate ih također obavijestiti bez nepotrebnog odlaganja i, gdje je to relevantno, reći im koje mjere mogu sami poduzeti.
Ko prima vaš izvještaj?
Prijavljujete putem NCSC portala. Odatle izvještaj automatski ide CSIRT-u za vaš sektor i vašem nadzorniku sektora.
Nadzor ostaje sektorski. Holandsko tijelo za digitalnu infrastrukturu ( Rijksinspectie Digitale Infrastructuur , RDI) nadgleda digitalnu infrastrukturu i digitalne pružatelje usluga, Inspektorat za zdravstvo i zaštitu mladih (IGJ) pokriva zdravstvenu zaštitu, a De Nederlandsche Bank i AFM pokrivaju finansijski sektor. Unaprijed zabilježite kontakt podatke svog nadređenog u svom planu za incidente.
Kakav je odnos Cbw prema GDPR-u i DORA-i?
Jedan incident može pokrenuti nekoliko obaveza prijavljivanja, svaka sa svojim ovlaštenjem i pragom. Mapirajte ih prije nego što se incident dogodi.
Ako su u pitanju lični podaci, Član 33. GDPR-a zahtijeva da obavijestite holandsku agenciju za zaštitu podataka ( Autoriteit Persoonsgegevens ) u roku od 72 sata, osim ako je malo vjerovatno da će povreda rezultirati rizikom za pojedince. Prema Članu 34. GDPR-a, također morate obavijestiti dotične osobe ako je rizik za njih visok. U slučaju da se incident dogodio kod obrađivača, ugovor o obradi podataka odlučuje ko koga obavještava; naš vodič kroz Opću uredbu o zaštiti podataka objašnjava detalje.
Finansijski subjekti prijavljuju veće IKT incidente prema Zakonu o digitalnoj operativnoj otpornosti (DORA) holandskoj banci (De Nederlandsche Bank) ili AFM-u i ne prijavljuju isti incident ponovo prema Cbw-u. Organizacije koje su određene kao kritični subjekti prema Zakonu o otpornosti kritičnih subjekata ( Wet weerbaarheid kritieke entiteiten , Wwke), koji je također stupio na snagu 15. augusta 2026. godine, moraju prijaviti incidente koji uzrokuju značajne poremećaje u roku od 24 sata prema tom Zakonu.
Šta se dešava ako se prijavite zakasnjelo ili se uopšte ne prijavite?
Nadzornici mogu zahtijevati informacije, naložiti reviziju, dati obavezujuće upute, naložiti nalog koji podliježe kazni ( last onder dwangsom ) i izreći administrativnu kaznu. NIS2 zahtijeva maksimalne kazne od najmanje 10 miliona eura ili 2% svjetskog godišnjeg prometa za bitne subjekte, a najmanje 7 miliona eura ili 1.4% za važne subjekte.
Tačne holandske maksimume su utvrđene u Cbw-u. Za bitne subjekte, nadzornik može, kao krajnju mjeru, također suspendovati ovlaštenje ili privremeno zabraniti osobi obavljanje upravljačkih funkcija. Zakašnjelo podnošenje izvještaja također može oslabiti vašu poziciju u sporovima s klijentima; naša napomena o pravnim odgovornostima direktora i kompanija objašnjava gdje leži ta izloženost.
Kako izgraditi proceduru koja funkcioniše u stvarnom incidentu?
Rokovi od 24 i 72 sata se poštuju samo ako ste unaprijed odlučili ko šta radi. Imenujte osobu koja procjenjuje incident, osobu koja odobrava izvještaj, osobu koja ga podnosi i osobu koja održava kontakt sa NCSC-om, svaku osobu sa zamjenikom.

Pripremite predloške za sva tri izvještaja i držite ih dostupnim van mreže. Predložak za rano upozorenje treba da sadrži vrijeme otkrivanja, vrstu incidenta, pogođene sisteme, sumnjivu zlonamjernu aktivnost, moguće prekogranične efekte i kontakt osobu. Provedite simultanu vježbu najmanje jednom godišnje kako biste testirali tijek rada od otkrivanja do konačnog izvještaja.
Mnogi incidenti koji se moraju prijaviti počinju od dobavljača. Vaš ugovor o cloudu ili dobavljaču trebao bi obavezati dobavljača da vas odmah obavijesti i da vam dostavi tehničke informacije potrebne za vaš vlastiti 24-satni izvještaj. To se uklapa u šire obaveze dužne pažnje koje se provlače kroz cijeli lanac snabdijevanja.
Šta biste kao organizacija trebali provjeriti u okviru Cbw-a?
- Da li ste bitan ili važan entitet i da li ste registrovani kod NCSC-a.
- Da li imate pisani prag za značajan incident koji odgovara ministarskim propisima za vaš sektor.
- Da li imenovana osoba i zamjenik mogu podnijeti rano upozorenje u roku od 24 sata, također noću i vikendom.
- Koje se druge obaveze primjenjuju: GDPR (72 sata Agenciji za zaštitu ličnih podataka), DORA ili Wwke.
- Da li je vaš odbor odobrio mjere upravljanja rizicima i prošao potrebnu obuku.
Šta biste trebali provjeriti kao dobavljač ICT usluga?
- Bez obzira da li sami spadate pod Cbw, na primjer kao cloud, data centar ili pružatelj upravljanih usluga.
- Koje rokove za obavještavanje ste dogovorili s klijentima koji su bitni ili važni subjekti.
- Da li možete dostaviti tehničke informacije koje su vašim kupcima potrebne u roku od 24 i 72 sata.
- Da li vaši ugovori propisuju ko obavještava krajnje korisnike kada ih incident pogodi.
Šta možemo učiniti za vas u vezi sa prijavljivanjem incidenata u sajber sigurnosti?
Naši IT pravnici i naša praksa za usklađenost s propisima pomažu vam prije, tokom i nakon incidenta.
- Procjenjujemo da li vaša organizacija spada pod Cbw i kao koja vrsta subjekta.
- Izrađujemo nacrt vašeg standarda za klasifikaciju incidenata i predloške za tri izvještaja.
- Pregledamo vaše rano upozorenje ili obavještenje o incidentu prije nego što ga podnesete NCSC-u.
- Usklađujemo Cbw izvještaj s vašim GDPR obavještenjem sa Autoriteit Persoonsgegevens.
- Izrađujemo ili pregledavamo klauzule o obavještavanju u vašim ugovorima o cloudu i dobavljačima.
- Prepisku s nadređenim obrađujemo nakon izvještaja.
rezime
- Cbw se primjenjuje od 15. augusta 2026. godine i zamjenjuje Wbni.
- Značajni incidenti se prijavljuju putem NCSC-a: rano upozorenje u roku od 24 sata, obavještenje u roku od 72 sata, konačni izvještaj u roku od mjesec dana.
- Registracija u registru subjekata NCSC-a je prva.
- GDPR, DORA i Wwke mogu nametnuti paralelne dužnosti sa svojim rokovima.
- Pisani prag, imenovane uloge i spremni predlošci čine rokove ostvarivim.
Često Postavljena Pitanja
Da li se svaki sajber incident mora prijaviti NCSC-u?
Ne. Prijaviti se moraju samo značajni incidenti: incidenti koji uzrokuju ili mogu uzrokovati ozbiljne poremećaje ili finansijski gubitak ili značajnu štetu drugima. Sektorski ministarski propisi daju detaljnije pragove.
Kada počinje rok od 24 sata?
Kada postanete svjesni značajnog incidenta, ne morate čekati da se istraga završi; rano upozorenje može biti zasnovano na nepotpunim informacijama.
Moram li i Autoriteit Persoonsgegevens prijaviti kršenje podataka?
Da, ako su u pitanju lični podaci i ako je vjerovatno da će povreda rezultirati rizikom za pojedince. Prema članu 33. GDPR-a, ta obavijest se mora dostaviti u roku od 72 sata i odvija se odvojeno od Cbw izvještaja.
Da li se Cbw primjenjuje na banke i osiguravatelje?
Za prijavljivanje incidenata, finansijski subjekti slijede DORA-u i prijavljuju veće IKT incidente De Nederlandsche Bank ili AFM-u. Oni ne prijavljuju isti incident ponovo prema Cbw-u.